 1 godzina temu
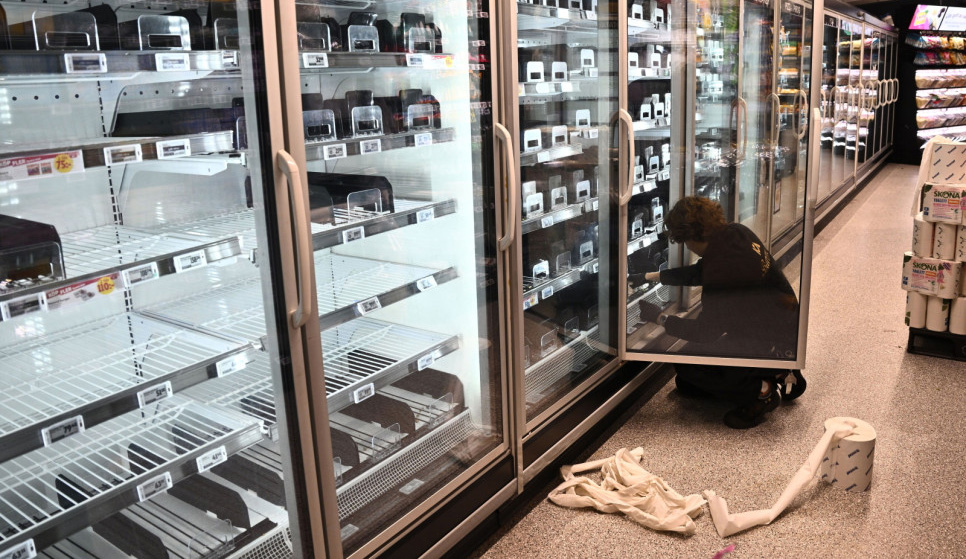
Niepokojące doniesienia z europejskich supermarketów. W poniedziałek 2 listopada hakerzy zaatakowali systemy chłodnicze sklepów w kilku krajach. W części placówek zamrażarki, zamiast chłodzić, zaczęły się nagrzewać. Temperatura ustawiana przez napastników sięgała choćby 50 stopni Celsjusza. Sklepy musiały usuwać ze sprzedaży żywność, a straty mogą być ogromne.
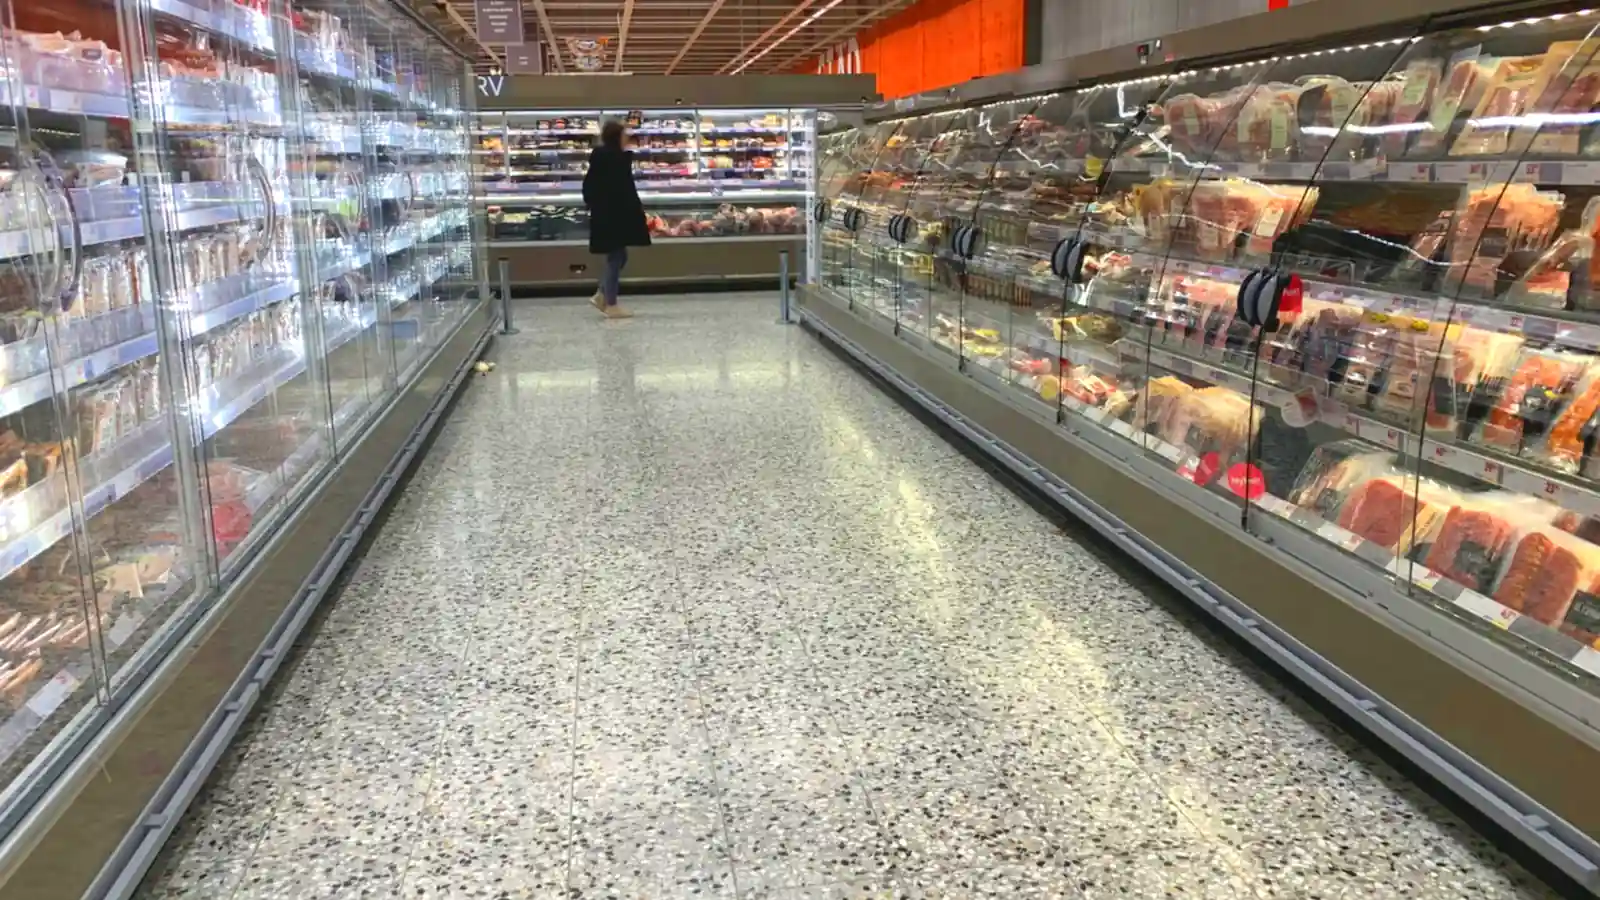 Alejka sklepowa z półkami po obu stronach. | Fot. Warszawa w Pigułce.
Do incydentów doszło między innymi w Szwecji, Belgii, Luksemburgu, Estonii i Irlandii. Problemy zgłaszano również w Holandii i Finlandii.
Zamiast kraść dane klientów lub blokować kasy, napastnicy zaatakowali urządzenia, od których zależy bezpieczeństwo przechowywanej żywności.
To kolejna fala podobnych incydentów w Europie. Zaledwie kilka tygodni wcześniej cyberatak sparaliżował systemy chłodnicze setek sklepów we Francji.
Zamrażarki ustawione na 50 stopni. Pracownicy zastali zniszczoną żywność
Jedne z najbardziej dramatycznych doniesień napłynęły ze Szwecji.
W sklepie sieci ICA w miejscowości Sjöbo systemy chłodnicze zostały zdalnie przestawione na temperaturę 50 stopni Celsjusza.
Zamiast utrzymywać żywność w niskiej temperaturze, urządzenia zaczęły się nagrzewać.
Pracownicy musieli usuwać ze sprzedaży produkty, które nie nadawały się już do bezpiecznego przechowywania.
Podobne problemy wystąpiły w innych szwedzkich supermarketach.
Sieć Coop poinformowała o awariach systemów chłodniczych w sześciu placówkach, natomiast ICA potwierdziła, iż incydent dotknął ograniczoną liczbę jej sklepów.
Szwedzkie radio publiczne Sveriges Radio przekazało, iż w części supermarketów wyrzucano duże ilości zepsutej żywności.
Nie chodziło o zwykłą awarię zasilania. W niektórych sklepach napastnicy ingerowali w cyfrowe sterowanie chłodniami i zamrażarkami.
Belgia: dziesiątki sklepów z problemami. Carrefour i Delhaize wśród poszkodowanych
Poważne zakłócenia odnotowano również w Belgii.
Sieć Delhaize potwierdziła incydent informatyczny, który dotknął instalacje chłodnicze w kilkudziesięciu sklepach, głównie w Belgii, ale także w Luksemburgu.
Według belgijskich mediów problemy dotyczyły około 40 placówek Delhaize.
Carrefour Belgium poinformował o zakłóceniach w 15 sklepach spośród ponad 700 działających w kraju.
Problemy zgłaszały także inne placówki handlowe.
Pracownicy sklepów i technicy podejmowali działania, aby jak najszybciej przywrócić prawidłową temperaturę i ograniczyć straty.
W części placówek konieczne było opróżnienie chłodni i wycofanie produktów ze sprzedaży.
Przedstawiciele Delhaize zapewnili, iż centra dystrybucyjne działały normalnie, a dostawy do sklepów nie zostały przerwane.
Estonia: hakerzy przejęli sterowanie chłodnią. Reakcja w ostatniej chwili
O szczegółach ataku poinformował także estoński nadawca publiczny ERR.
W jednym ze sklepów sieci Selver napastnicy uzyskali dostęp do komputera sterującego systemem chłodniczym.
Następnie zmienili ustawioną temperaturę na plus 50 stopni Celsjusza.
Tym razem udało się uniknąć poważnych strat.
Przedstawiciel firmy Kitman Coldtech, zajmującej się technologią chłodniczą, poinformował, iż atak wykryto w ciągu około dziesięciu minut.
Rzeczywista temperatura urządzeń wzrosła tylko o około 2–3 stopnie, zanim przywrócono prawidłowe ustawienia.
Żywność nie została zniszczona.
Według firmy atak dotyczył starszego systemu sterowania, który nie został jeszcze zmodernizowany.
To pokazuje, iż szybkość reakcji może zdecydować o tym, czy cyberatak zakończy się jedynie incydentem technicznym, czy ogromnymi stratami.
Irlandia: 13 supermarketów musiało wycofać produkty
Problemy zgłosiła również irlandzka sieć SuperValu.
Incydent dotknął systemów chłodniczych w 13 spośród 223 sklepów.
W związku z zagrożeniem dla prawidłowego przechowywania żywności część produktów chłodzonych i mrożonych została zapobiegawczo wycofana ze sprzedaży.
Według informacji Associated Press sytuację opanowano, a sklepy rozpoczęły uzupełnianie asortymentu.
Podobne incydenty analizowano również w innych krajach europejskich.
Jak hakerzy mogą podgrzać zamrażarkę przez internet?
Nowoczesne supermarkety korzystają z cyfrowych systemów zarządzania urządzeniami chłodniczymi.
Pozwalają one zdalnie monitorować temperaturę, wykrywać awarie i zarządzać pracą instalacji.
Takie rozwiązania ułatwiają codzienną obsługę sklepów, ale mogą stać się celem cyberprzestępców, o ile nie są odpowiednio zabezpieczone.
Napastnicy wykorzystują podatności w systemach sterowania i uzyskują dostęp do urządzeń.
Następnie mogą zmieniać ustawienia temperatury lub uruchamiać tryby pracy, które powodują nagrzewanie instalacji.
W Belgii przedstawiciel firmy obsługującej urządzenia chłodnicze wyjaśnił, iż w zaatakowanych systemach aktywowano tryb odszraniania.
W rezultacie urządzenia, które powinny chłodzić produkty spożywcze, zaczęły podnosić temperaturę.
Nie trzeba więc fizycznie dostać się do sklepu, aby zakłócić działanie jego infrastruktury.
To już druga fala ataków. We Francji ucierpiały setki supermarketów
Dzisiejsze wydarzenia przypominają cyberatak, do którego doszło w październiku we Francji.
Według informacji przekazanych przez francuską prokuraturę i media branżowe incydent dotknął około 700 placówek handlowych.
Napastnicy ingerowali w systemy sterowania chłodniami i zamrażarkami, ustawiając temperatury sięgające 50 stopni.
Wśród poszkodowanych znalazły się sklepy dużych sieci, między innymi Carrefour, Intermarché, E.Leclerc i Coopérative U.
Skutkiem były ogromne ilości zmarnowanej żywności, straty finansowe, a w niektórych przypadkach również przegrzanie urządzeń.
Według doniesień medialnych łączne straty we Francji szacowano na dziesiątki milionów euro.
Francuskie organy ścigania wszczęły postępowanie w tej sprawie.
Czy za atakami stoi Rosja?
Na obecnym etapie nie ma potwierdzonych informacji o sprawcach cyberataków z 2 listopada.
Żadna grupa nie przyznała się publicznie do ich przeprowadzenia.
Eksperci zwracają uwagę, iż tego rodzaju działania mogą mieć charakter sabotażowy, ponieważ ich skutkiem jest niszczenie żywności i zakłócanie funkcjonowania sklepów, a niekoniecznie kradzież danych czy wymuszanie okupu.
Nie oznacza to jednak, iż można przypisać odpowiedzialność konkretnemu państwu lub organizacji.
Śledczy i specjaliści od cyberbezpieczeństwa analizują, czy incydenty w poszczególnych krajach były ze sobą powiązane.
Czy podobny cyberatak może wydarzyć się w Polsce?
Ataki pokazują zagrożenie, które może dotyczyć każdego kraju korzystającego z cyfrowych systemów zarządzania chłodniami.
Polskie supermarkety również wykorzystują nowoczesne instalacje chłodnicze i rozwiązania umożliwiające zdalny nadzór nad urządzeniami.
Samo stosowanie takiej technologii nie oznacza jednak, iż konkretna sieć jest podatna na atak.
Nie ma potwierdzonych informacji, aby obecna fala cyberataków dotknęła supermarkety w Polsce.
Wydarzenia w innych państwach pokazują jednak, jak ważne są aktualizacje oprogramowania, odpowiednie zabezpieczenia dostępu oraz możliwość szybkiego odłączenia zagrożonych systemów od sieci.
Co to oznacza dla klientów?
Największym bezpośrednim zagrożeniem jest przerwanie łańcucha chłodniczego.
Mięso, nabiał, ryby oraz mrożonki wymagają przechowywania w określonych warunkach. Gdy temperatura wzrośnie na zbyt długo, produkty mogą przestać nadawać się do spożycia.
Dlatego sklepy dotknięte incydentami musiały wycofywać żywność, choćby jeżeli na pierwszy rzut oka wyglądała normalnie.
Klienci powinni zwracać uwagę na komunikaty sklepów dotyczące wycofanych produktów i bezpieczeństwa żywności.
Cyberataki z 2 listopada pokazują, iż zagrożeniem dla supermarketów nie jest już tylko awaria prądu czy systemów płatniczych. Coraz większym problemem staje się możliwość zdalnego zakłócenia pracy urządzeń, od których zależy bezpieczeństwo żywności.